Alexander

Über Alexander Glöckner

Alexander Glöckner ist Experte für integrierte Managementsysteme mit einem klaren Fokus: Unternehmen nicht nur normkonform, sondern wirklich besser zu machen. Bevor er sich 2015 mit Glöckner & Schuhwerk GmbH selbstständig machte, verantwortete er als Beauftragter für ein integriertes Managementsysteme bei einem Hersteller sicherheitskritischer Luftfahrtsysteme die Einhaltung von 7 internationalen und 2 nationalen Standards – eine Aufgabe, die ihn nicht nur fachlich prägte, sondern auch seine Leidenschaft für effiziente, synergetische Systeme weckte. Heute berät er Unternehmen dabei wie sie ihre (zukünftigen) Qualitäts-, Informationssicherheits-, Business-Continuity- und Service-Managementsysteme als strategische Hebel für Wettbewerbsvorteile nutzen können. Als zertifizierter und akkreditierter Lead Auditor für diverse ISO-Standards (u. a. ISO 9001, ISO 27001, ISO 22301) weiß er genau, wo Theorie auf Praxis trifft – und wie man Prozesse so gestaltet, dass sie nicht nur Audits bestehen, sondern echten Mehrwert schaffen.

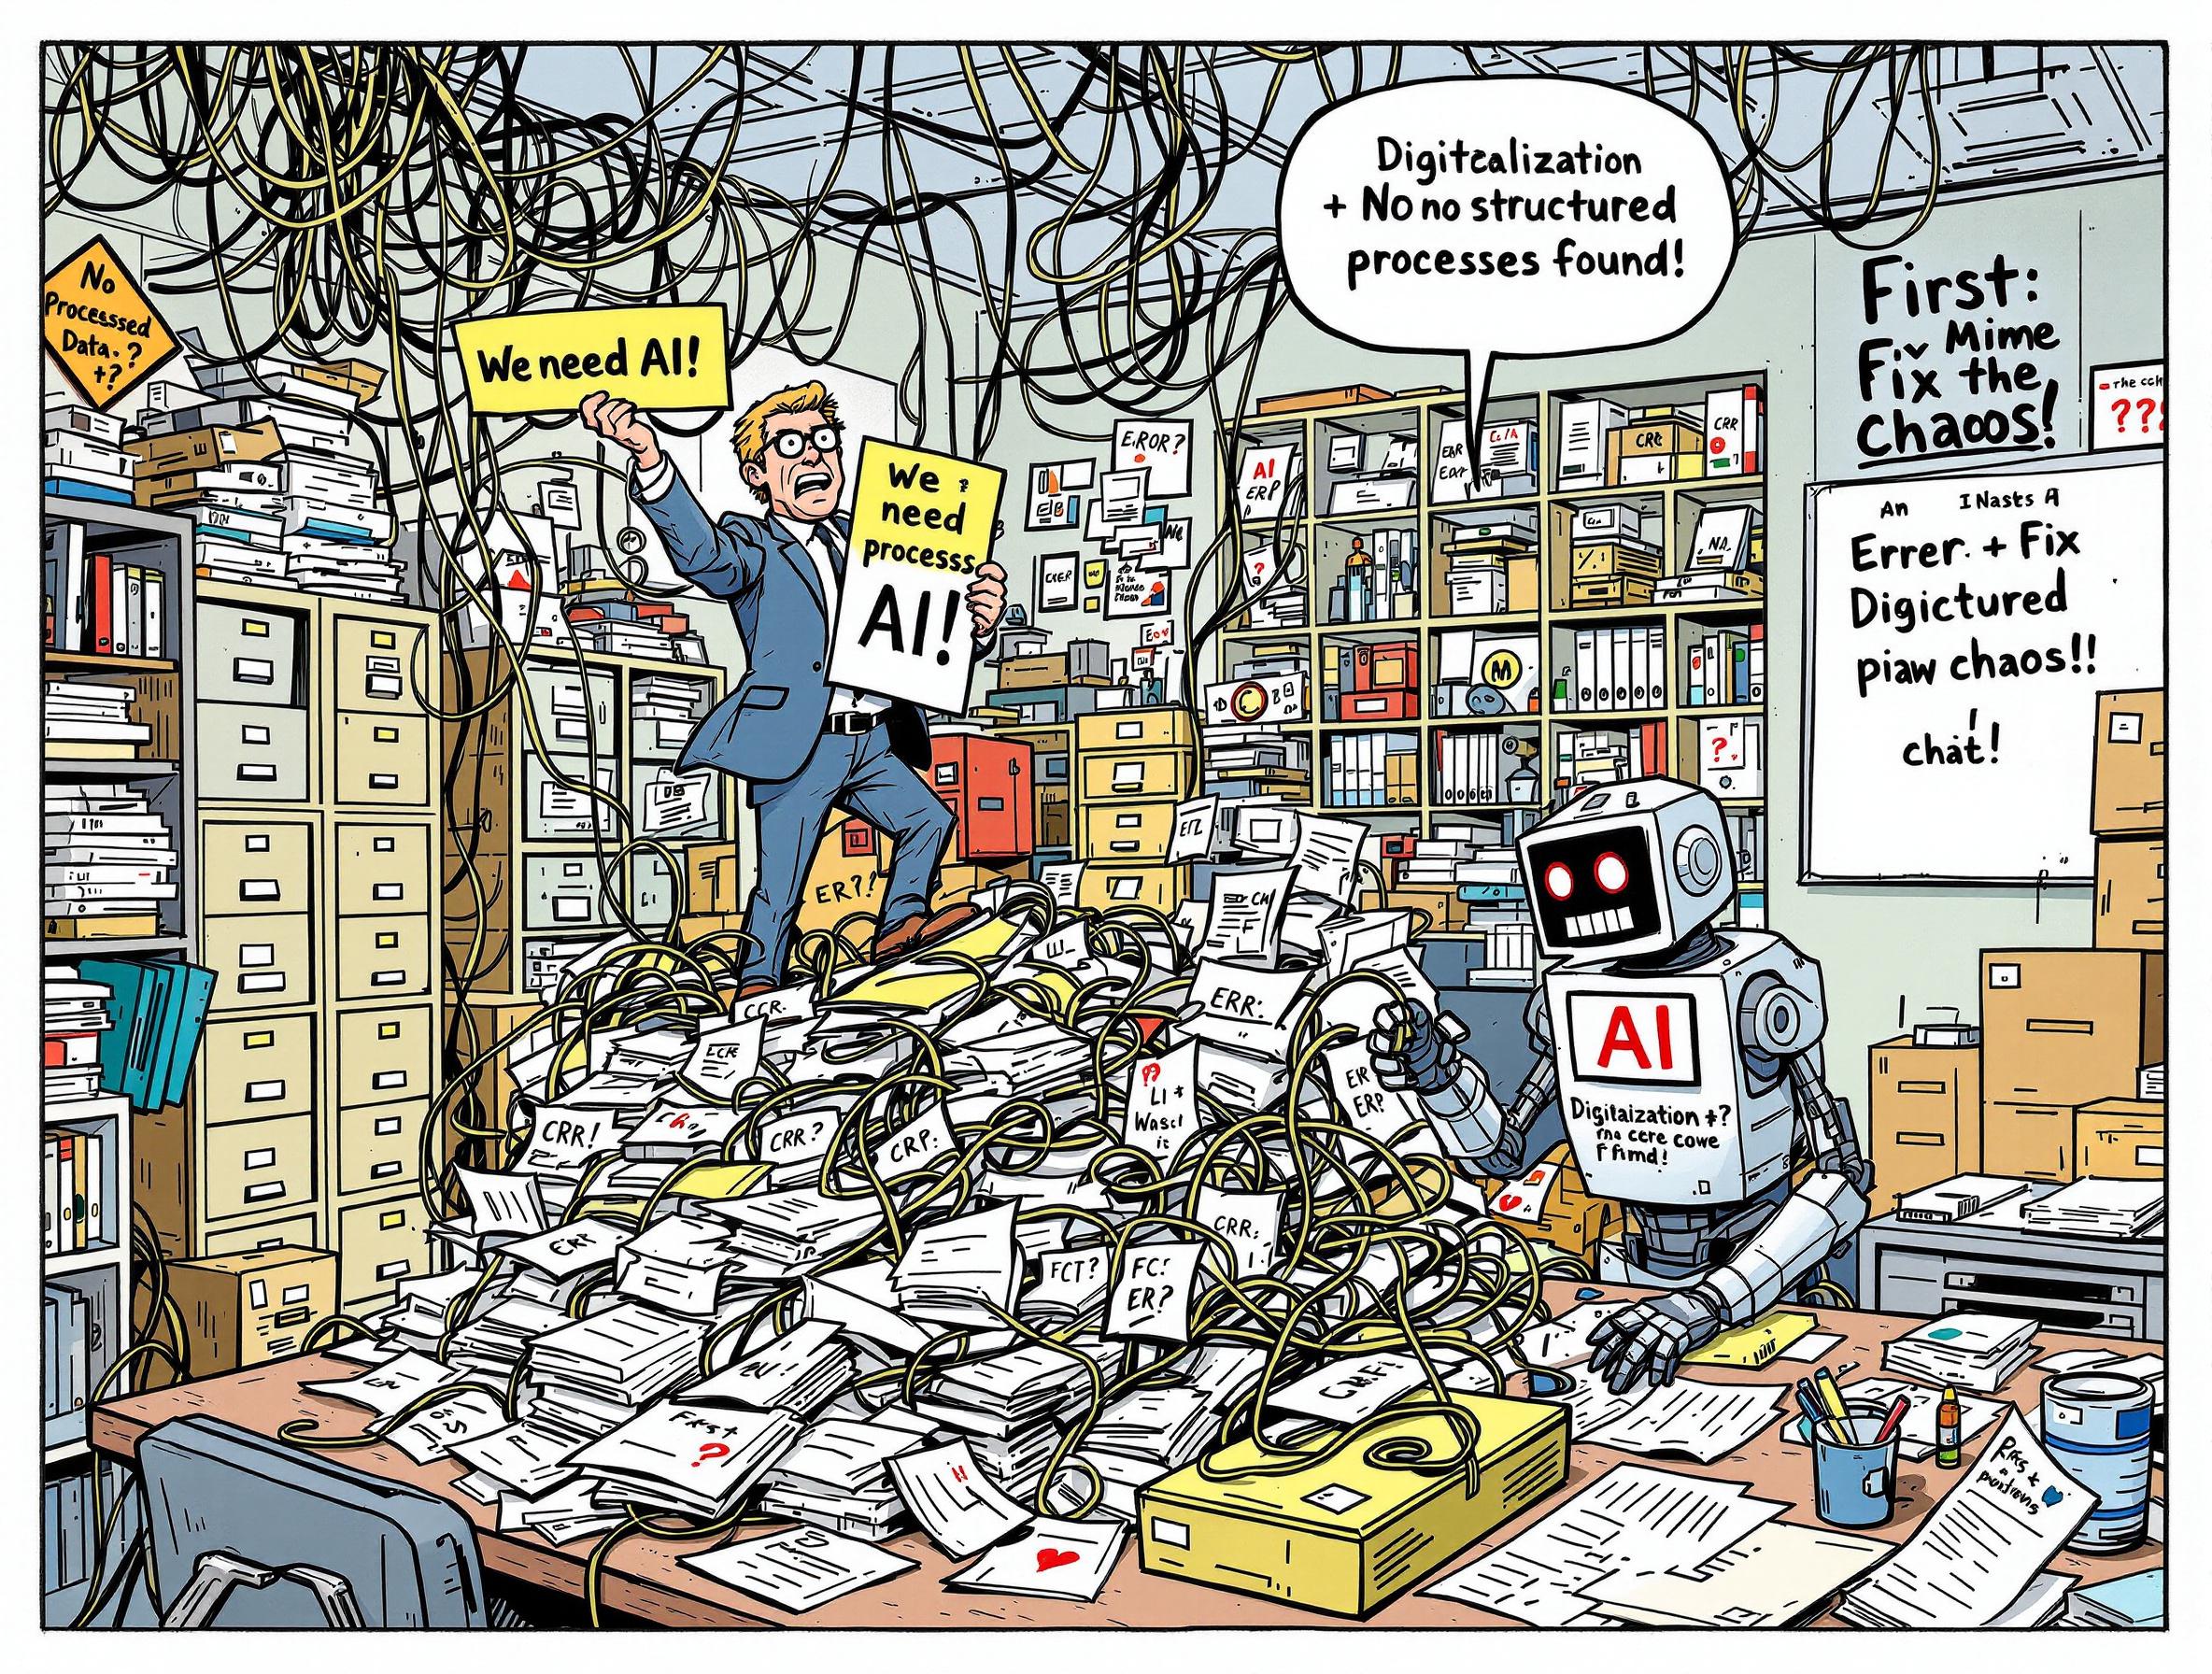
Warum Geschäftsprozesse strukturieren?

Geschäftsprozesse strukturieren: So schaffen Sie Klarheit für KI, Automatisierung & Digitalisierung "Wir haben zu viele Tools, zu wenig Übersicht – und am Ende weiß niemand, wo welche Daten liegen!" Dieser Satz fällt nicht nur in jedem zweiten Unternehmen, sondern zeigt auch ein grundlegendes Problem auf. Denn ohne klare Prozesslandkarten sowie eine transparente Daten-IT-System-Zuordnung bleiben Digitalisierung, KI und Automatisierung lediglich leere Buzzwords. Daher ist die Lösung eine systematische Prozessmodellierung, die nicht nur Abläufe abbildet, sondern auch aufzeigt: Welche Daten in welchem Prozess entstehen oder genutzt werden, Welche [...]
Von |2025-10-24T08:34:46+02:00Oktober 24th, 2025|Kategorien: Allgemein|Kommentare deaktiviert für Warum Geschäftsprozesse strukturieren?

Welche Tools sind in der Informationssicherheit wichtig?

Einführung in die Bedeutung von Tools in der Informationssicherheit Informationssicherheit ist ein komplexes Feld, das ständige Aufmerksamkeit und fortgeschrittene Technologien erfordert. Tools in der Informationssicherheit helfen Unternehmen dabei, ihre Systeme zu schützen, Sicherheitsvorfälle zu erkennen und angemessen darauf zu reagieren. Wichtige Tools in der Informationssicherheit Firewalls Firewalls sind eine der grundlegendsten Sicherheitsmaßnahmen. Sie überwachen und kontrollieren den ein- und ausgehenden Netzwerkverkehr auf der Grundlage vorab definierter Sicherheitsregeln. Firewalls helfen dabei, unerwünschten Zugriff auf Netzwerke zu verhindern. Antiviren-Software Antiviren-Software ist entscheidend, um Malware zu erkennen, zu blockieren [...]

Von |2025-10-23T15:54:30+02:00Oktober 23rd, 2025|Kategorien: Informationssicherheit|Kommentare deaktiviert für Welche Tools sind in der Informationssicherheit wichtig?

Die Rolle des CISOs und wie er die Geschäftsführung unterstützt und entlastet

In der heutigen digitalen Welt ist die Rolle des Chief Information Security Officers (CISO) von entscheidender Bedeutung. Der CISO ist nicht nur für die Informationssicherheit verantwortlich, sondern spielt auch eine zentrale Rolle bei der Unterstützung und Entlastung der Geschäftsführung (GF). In diesem Artikel beleuchten wir die vielfältigen Aufgaben des CISOs und zeigen auf, wie er die GF effektiv unterstützen und entlasten kann. Die Rolle des CISOs Der CISO trägt eine Vielzahl von Verantwortlichkeiten, die weit über die reine technische Sicherheit hinausgehen. Zu den Hauptaufgaben gehören: Strategische [...]

Von |2025-09-03T09:24:08+02:00Oktober 1st, 2025|Kategorien: Allgemein, Informationssicherheit|Kommentare deaktiviert für Die Rolle des CISOs und wie er die Geschäftsführung unterstützt und entlastet

Die Rolle der Führungsebene in der Informationssicherheit

Informationssicherheit ist längst kein reines IT-Thema mehr. Sie ist ein strategischer Erfolgsfaktor und gehört ganz oben auf die Agenda – in die Verantwortung der Geschäftsführung und des Top-Managements. Die Führung kann nur dann ein hohes Schutzniveau dauerhaft erreichen, wenn sie mit gutem Beispiel vorangeht, Ressourcen freigibt und Sicherheit als Teil der Unternehmenskultur versteht. In diesem Beitrag zeigen wir, warum die Führungsebene eine Schlüsselrolle spielt – und wie sie diese Verantwortung wirksam wahrnehmen kann. 1. Verantwortung übernehmen – nicht nur delegieren Informationssicherheit ist Chefsache. Die Verantwortung für [...]

Von |2025-09-02T09:31:26+02:00September 10th, 2025|Kategorien: Informationssicherheit|Kommentare deaktiviert für Die Rolle der Führungsebene in der Informationssicherheit

CISO im Schatten der IT – Warum falsche Positionierung Millionen kosten kann

In vielen Unternehmen wird Informationssicherheit noch immer als technisches Thema betrachtet. Die Folge: Der Chief Information Security Officer (CISO) oder Informationssicherheitsbeauftragte (ISB) wird der IT-Abteilung zugeordnet. Was auf den ersten Blick logisch erscheint, ist in Wahrheit einer der gravierendsten Governance-Fehler der digitalen Transformation – mit potenziell fatalen Folgen für Sicherheit, Compliance und den Unternehmenserfolg. Der strukturelle Interessenkonflikt Wird der CISO organisatorisch der IT unterstellt, entstehen Zielkonflikte: IT-Perspektive: Projekte schnell umsetzen, Kosten senken, Systeme bereitstellen. CISO-Perspektive: Risiken kritisch prüfen, Sicherheitsmaßnahmen durchsetzen, im Zweifel auch stoppen. Beispiel: Ein [...]

Von |2025-08-27T07:06:49+02:00August 29th, 2025|Kategorien: Allgemein, Informationssicherheit, Risikomanagement|Kommentare deaktiviert für CISO im Schatten der IT – Warum falsche Positionierung Millionen kosten kann

Externer Auditor: Transparenz schaffen, Schwachstellen aufdecken und Prozesse optimieren

In der Rolle des externen Auditors übernehmen wir die Verantwortung, durch unabhängige Prüfungen den Überblick über Ihre Unternehmensprozesse zu gewinnen, Schwachstellen aufzudecken und zur kontinuierlichen Verbesserung beizutragen. Mit unserer langjährigen Erfahrung in der Auditierung verschiedenster Managementsysteme stellen wir sicher, dass Ihr Unternehmen normenkonform, sicher und zukunftsfähig aufgestellt ist. Umfassende Audit-Expertise für Ihr Unternehmen Als externer Auditor bieten wir umfassende Expertise in der Durchführung von Audits für eine Vielzahl von Normen und Branchen. Unser Ziel ist es, die Einhaltung relevanter Standards und Richtlinien zu prüfen und fundierte [...]

Von |2025-04-29T08:10:59+02:00April 30th, 2025|Kategorien: Allgemein|Kommentare deaktiviert für Externer Auditor: Transparenz schaffen, Schwachstellen aufdecken und Prozesse optimieren

Die ISO/IEC 42001 und ihre Bedeutung für Unternehmen

Die ISO/IEC 42001 ist eine internationale Norm, die sich mit dem Management von Künstlicher Intelligenz (KI) befasst. Sie bietet einen Rahmen für die Entwicklung, Implementierung und den Betrieb von KI-Systemen, um sicherzustellen, dass diese Systeme sicher, zuverlässig und ethisch vertretbar sind. In einer Zeit, in der KI-Technologien zunehmend in verschiedenen Branchen eingesetzt werden, ist es für Unternehmen von entscheidender Bedeutung, die Anforderungen dieser Norm zu verstehen und umzusetzen. Zentrale Aspekte der ISO/IEC 42001 für den Einsatz von KI-Systemen 1. Risikomanagement: Die Norm legt großen Wert auf [...]

Von |2024-08-08T13:04:35+02:00August 14th, 2024|Kategorien: Allgemein|Tags: |Kommentare deaktiviert für Die ISO/IEC 42001 und ihre Bedeutung für Unternehmen

NIS2-Richtlinie vs. ISO 27001:2022

Die NIS2-Richtlinie (Network and Information Security Directive) ist eine EU-Richtlinie, die darauf abzielt, die Cybersicherheit in der EU zu stärken. Sie legt Mindestsicherheitsanforderungen für Betreiber wesentlicher Dienste und digitale Diensteanbieter fest. Die ISO 27001:2022 hingegen ist eine internationale Norm für Informationssicherheitsmanagementsysteme, die Organisationen dabei unterstützt, ihre Informationen und Daten zu schützen. Ein Vergleich der beiden Standards zeigt, dass die NIS2-Richtlinie spezifische Anforderungen für Betreiber wesentlicher Dienste und digitale Diensteanbieter festlegt, während die ISO 27001:2022 allgemeinere Anforderungen für Informationssicherheitsmanagementsysteme definiert, die auf alle Arten von Organisationen anwendbar [...]

Von |2024-08-07T11:07:43+02:00März 28th, 2024|Kategorien: Allgemein|Tags: , , |Kommentare deaktiviert für NIS2-Richtlinie vs. ISO 27001:2022

Wie Ihr QM-System von der Digitalisierung profitieren kann

Softwaregestützte Qualitätsmanagementsysteme finden schon lange Anwendung, nicht erst seit dem der Begriff Digitalisierung in aller Munde ist. Allerdings bleiben auch diese Lösungen allzu oft in komplexen und umfangreichen Handbuchformaten stecken. Oftmals sind Normen, Vorgaben und Kriterien von Zertifizierungsgesellschaften bzw. die missverständlichen Auslegungen dieser Anforderungen der Grund dafür. Die leichte Anwendbarkeit mobiler Endgeräte verändern jedoch zunehmend den Anspruch an die tägliche Arbeitsroutine. So entwickelt der digitale Wandel auch QM-Systeme weiter. Smartphones und Tablets, auch mobile Endgeräte genannt, sind aus dem täglichen Leben nicht mehr wegzudenken. Viele Menschen [...]

Von |2022-05-23T12:13:17+02:00August 11th, 2021|Kategorien: Qualitätsmanagement|Kommentare deaktiviert für Wie Ihr QM-System von der Digitalisierung profitieren kann

Warum ist Passwortsicherheit so wichtig?

Das Nutzen von Netzwerken und Onlinediensten ist aus dem Alltag gar nicht mehr wegzudenken und überall werden persönliche Daten mit Passwörtern gesichert. Eigentlich sollte Passwortsicherheit deshalb mittlerweile selbstverständlich sein, denn schließlich muss man gegenwärtig bei einer Vielzahl von Internetangeboten individuelle Konten mit persönlichen Daten anlegen, um am sozialen, kommerziellen und geschäftlichen Leben teilhaben zu können. Hierbei hat man es auch immer wieder gehört – die verwendeten Passwörter müssen aktuell und sicher sein, am Besten mit Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen und auf keinen Fall kürzer [...]

Von |2021-04-26T21:13:29+02:00April 27th, 2021|Kategorien: Informationssicherheit|Tags: , |Kommentare deaktiviert für Warum ist Passwortsicherheit so wichtig?
Nach oben