Alexander

Über Alexander Glöckner

Alexander Glöckner ist Experte für integrierte Managementsysteme mit einem klaren Fokus: Unternehmen nicht nur normkonform, sondern wirklich besser zu machen. Bevor er sich 2015 mit Glöckner & Schuhwerk GmbH selbstständig machte, verantwortete er als Beauftragter für ein integriertes Managementsysteme bei einem Hersteller sicherheitskritischer Luftfahrtsysteme die Einhaltung von 7 internationalen und 2 nationalen Standards – eine Aufgabe, die ihn nicht nur fachlich prägte, sondern auch seine Leidenschaft für effiziente, synergetische Systeme weckte. Heute berät er Unternehmen dabei wie sie ihre (zukünftigen) Qualitäts-, Informationssicherheits-, Business-Continuity- und Service-Managementsysteme als strategische Hebel für Wettbewerbsvorteile nutzen können. Als zertifizierter und akkreditierter Lead Auditor für diverse ISO-Standards (u. a. ISO 9001, ISO 27001, ISO 22301) weiß er genau, wo Theorie auf Praxis trifft – und wie man Prozesse so gestaltet, dass sie nicht nur Audits bestehen, sondern echten Mehrwert schaffen.

Was ist normal

Sind Veränderungen „das Normale“? Und sind Veränderungen eine Herausforderung für das Qualitätsmanagement? Zahlreiche Unternehmen befinden sich in einer grundlegenden Transformation. Manch einer spricht sogar von Disruption. Der Begriff VUKA-Welt beschreibt anschaulich die aktuelle Situation, in der sich zahlreiche Organisationen und Unternehmen befinden. VUKA (englisch VUCA) beschreibt eine Welt, die durch foglende Punkte gekennzeichnet ist: Volatilität (volatility), Unsicherheit (uncertainty), Komplexität (complexity) und Ambiguität/Ambivalenz (ambiguity). In allen Lebensbereichen und Branchen erleben wir, dass die Anzahl an Veränderungen und die Geschwindigkeit mit der diese einhergehen enorm zugenommen hat. Diese [...]
Von |2022-05-24T10:23:39+02:00März 13th, 2018|Kategorien: Allgemein|Kommentare deaktiviert für Was ist normal

Lieferanten datenschutzkonform managen

Wie managen Sie Ihre Lieferanten bei der Auftragsdatenverarbeitung? Wird ein Lieferant bzw. Dienstleister, also jemand der in Ihrem Sinne Leistungen erbringen soll (Auftragsverarbeiter) beauftragt, dann ist hier eine Vereinbarung abzuschließen. Sicherlich nichts Neues und für Sie seit Jahren gelebte Praxis. Jetzt gilt das aber auch für jene Lieferanten, die für Sie zum Beispiel den Server betreiben, die Lohnbuchhaltung machen, die Rechenzentrumsleistungen liefern, Kundendaten erfassen, die Webseite betreiben, die Datensicherung machen, usw.. Mit diesen müssen Sie ebenfalls eine Vereinbarung über die Auftragsdatenverarbeitung abschließen. In dieser Vereinbarung geht [...]

Von |2022-05-24T11:49:55+02:00Februar 22nd, 2018|Kategorien: Datenschutz, Qualitätsmanagement|3 Kommentare

Umstellung auf ISO 9001:2015

Umstellung auf die neuen Normen DIN EN ISO 9001:2015 und DIN EN ISO 14001:2015 Mittlerweile informieren diverse Zertifizierungsgesellschaften intensiv, dass alle Unternehmen, die ein solches ISO-Zertifikat haben, umgehend umstellen sollen. Hintergrund ist die Tatsche, dass es zu Kapazitätsengpässen kommen könnte. WICHTIG: Das Audit zur Umstellung ist kein reguläres Wiederholungs- bzw. Überwachungsaudit! Wie Sie sicherlich wissen, wurde mit Erscheinen der beiden Normen DIN EN ISO 9001:2015 und DIN EN ISO 14001:2015 eine dreijährige Übergangsfrist für die Zertifikate auf Basis der Vorgängernormen festgelegt. Zertifikate gemäß DIN EN ISO [...]

Von |2018-01-06T22:02:46+01:00Januar 22nd, 2018|Kategorien: Qualitätsmanagement|Kommentare deaktiviert für Umstellung auf ISO 9001:2015

Prüfverfahrens-Kompetenz für §8a BSIG (KRITIS)

Erfolgreiche Teilnahme von Alexander Glöckner an der Weiterbildung "SC160 Zusätzliche Prüfverfahrens-Kompetenz für Paragraph 8a BSIG (KRITIS)" vom 03.01.-04.01.2018 in Nürnberg. Die Weiterbildung wurde von der qSkills GmbH & Co KG durchgeführt. Sie hatte einen Gesamtumfang von zwei Tagen und ist vom BSI für Auditoren, Prüfer und Revisoren in KRITIS-Unternehmen gefordert. Inhalt der Weiterbildung Wesentliche Bestandteile dieser Zusatzqualifikation im Bereich Informationssicherheit sind: Vorstellung des BSI  Kritische Infrastrukturen und das IT-Sicherheitsgesetz (lT-SiG) Die BSI-Kritisverordnung (BSI-KritisV) und der Geltungsbereich Die Prüfgrundlage -  besondere Prüfaspekte Nachweise gemäß §8a (3) BSIG [...]

Von |2018-01-06T22:02:21+01:00Januar 8th, 2018|Kategorien: Allgemein, Informationssicherheit|Kommentare deaktiviert für Prüfverfahrens-Kompetenz für §8a BSIG (KRITIS)

Passwörter und Sicherheit

Die Wahl und Verwaltung von Passwörtern ist bereits seit vielen Jahren ein immer wieder erörtertes und umstrittenes Problem. Während die einfachen Nutzer von Netzwerken und Onlinediensten vom Thema Passwortschutz zumeist genervt – und ebenso oft überfordert – sind, versuchen Systemadministratoren Sicherheitslücken im Nutzerverhalten zu schließen – und werden doch immer wieder mit den Folgen eines zu sorglosen Umganges mit der Passwortsicherheit konfrontiert. Aber was genau ist ein sicheres Passwort? Um diese Frage besser beantworten zu können, sollte man zunächst einen Blick auf die Methoden werfen, mit [...]

Von |2017-11-15T16:24:43+01:00Dezember 4th, 2017|Kategorien: Informationssicherheit|2 Kommentare

Datenschutz Management

Haben Sie den Datenschutz in Ihrem Managementsystem integriert? Datenschutz im Managementsystem In diesem Blogbeitrag können Sie sich über die Integration von Datenschutz in Ihr Managementsystem informieren. Was hat es mit dem Schutz von Daten auf sich? Die Gewährleistung von Qualität und Informationssicherheit hat in Unternehmen eine hohe Priorität. Eigens dafür etablierte Managementsysteme, wie das Informationssicherheitsmanagementsystem (ISMS) und das Qualitätsmanagementsystem (QMS), zeugen davon. Wer die Informationssicherheit sensibler Daten im digitalen Informationszeitalter ernst nimmt, kommt nicht um die Integration von Datenschutz in das eigene Managementsystem herum. Im Angesicht [...]

Von |2017-11-04T15:59:37+01:00November 9th, 2017|Kategorien: Datenschutz, Informationssicherheit|1 Kommentar

Auditorenschulung IT-Sicherheitskatalog

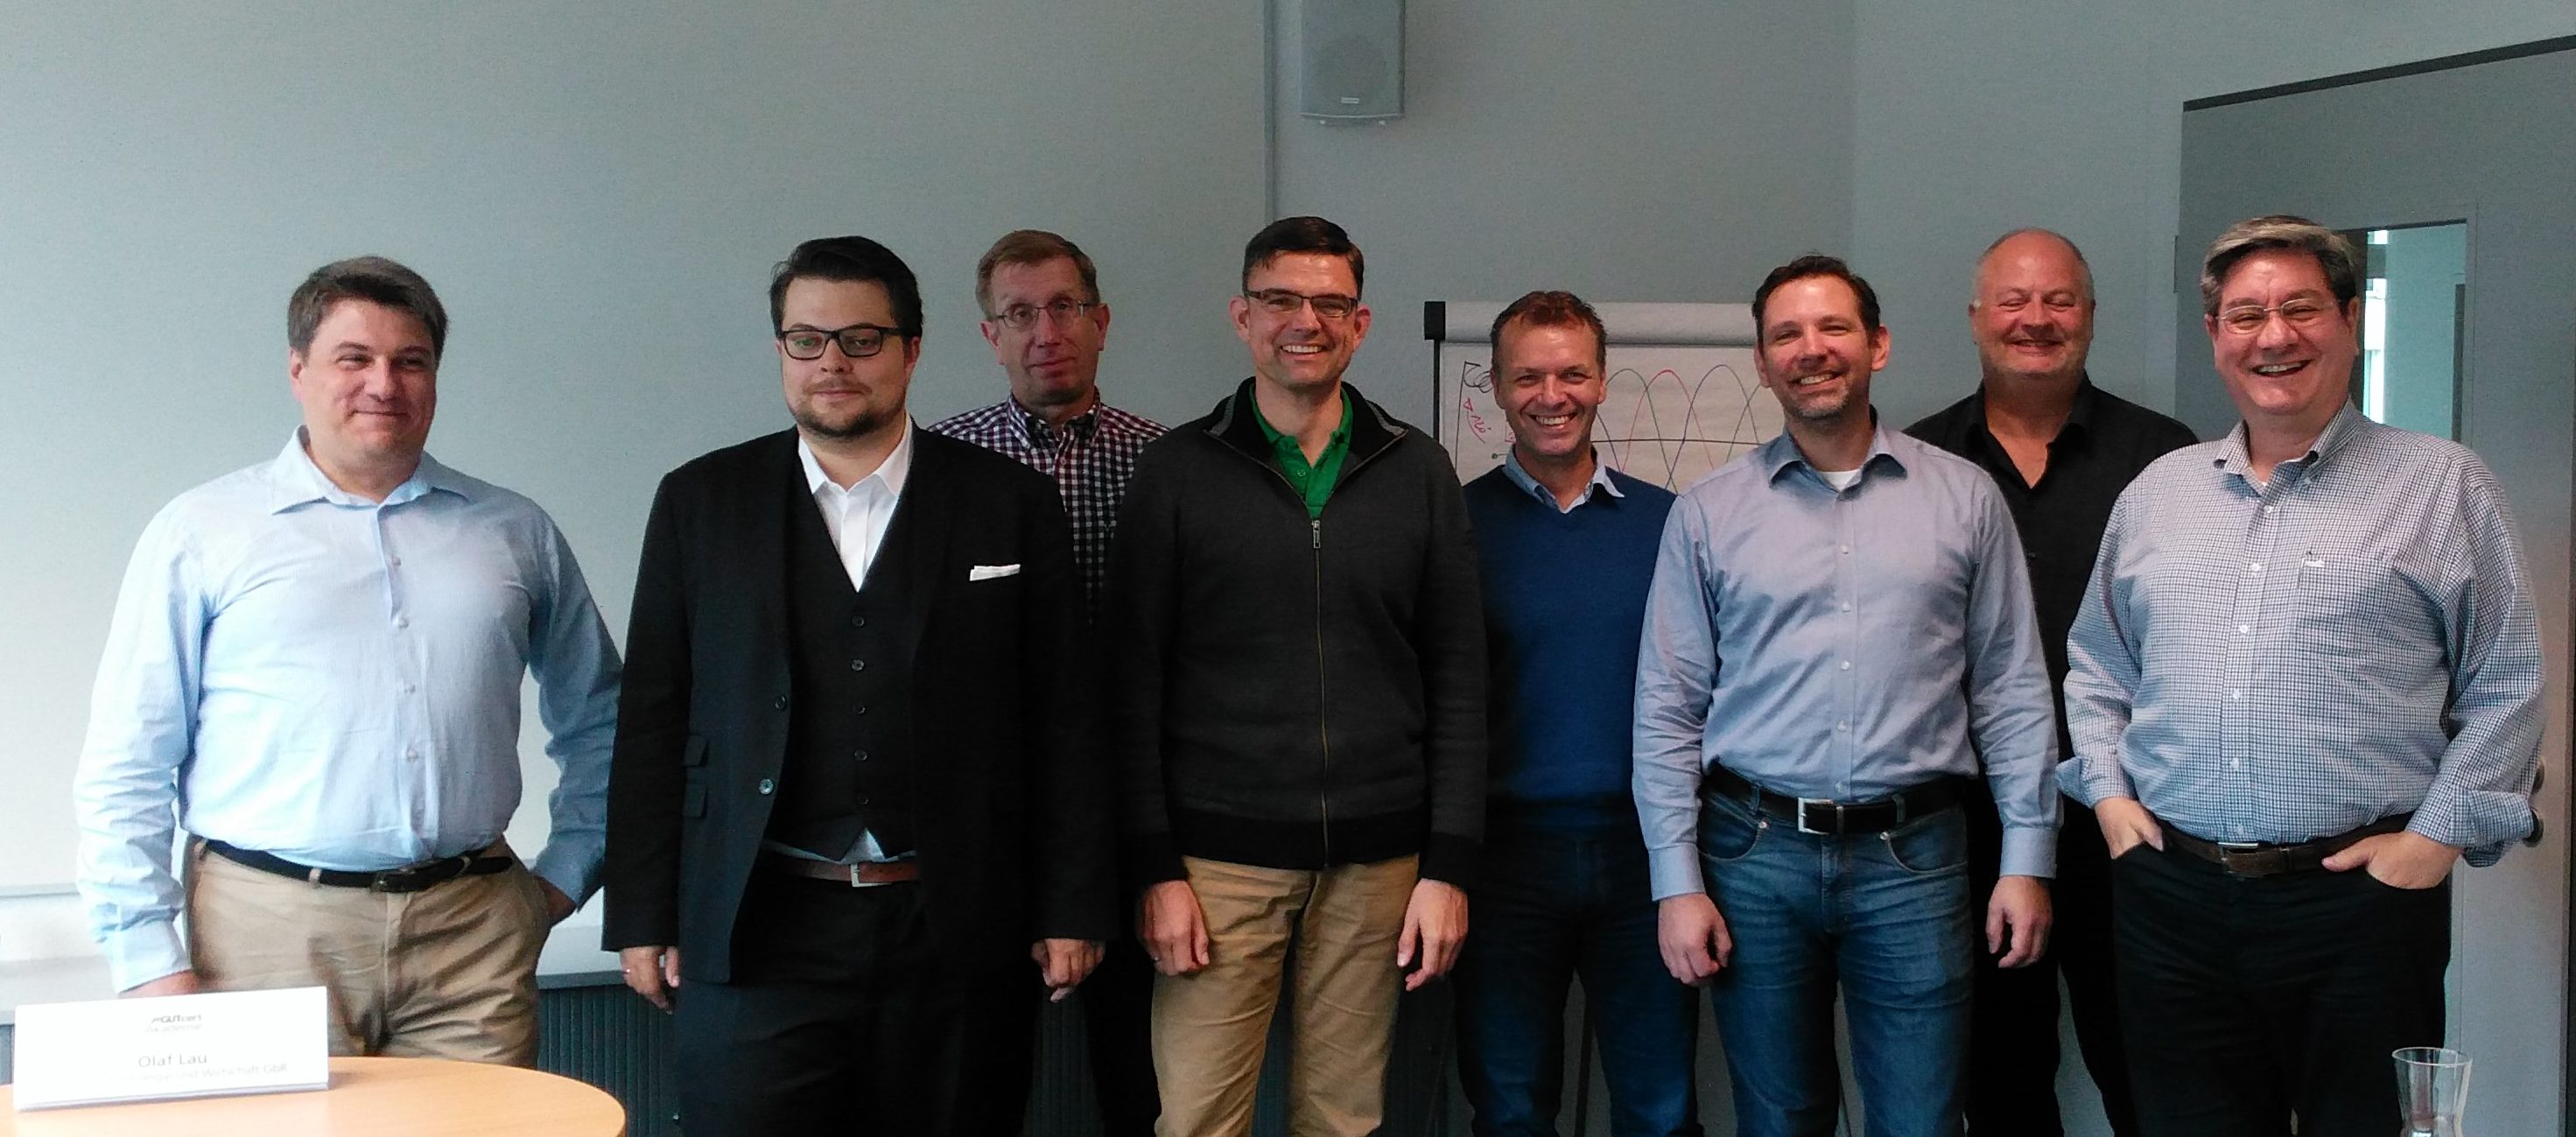
Erfolgreiche Teilnahme an der Weiterbildung "ISO/IEC 27001 Auditorenschulung gemäß IT-Sicherheitskatalog der Bundesnetzagentur" vom 16.10. - 21.10.2017 in Berlin. Die Weiterbildung wurde von der GUT Cert Akademie durchgeführt. Sie hatte einen Gesamtumfang von 6 Tagen und ist von der Bundesnetzagentur anerkannt. Inhalt der Weiterbildung Wesentliche Bestandteile der Aus- und Weiterbildung zum ISO 27001 Auditor nach IT-Sicherheitskatalog sind: Rechtliche Rahmenbedingungen Technische Grundlagen Grundlagen für den Netzbetrieb Netzsteuerung IT-kritische Infrastrukturen Teilnehmer v.l.n.r.: Olaf Lau (Referent), Benjamin Kahler, Ralf Lembke, Alexander Glöckner, Thomas Ili, Richard Arck, Christian Krop, Federico [...]

Von |2017-11-04T15:59:05+01:00November 6th, 2017|Kategorien: Informationssicherheit|Kommentare deaktiviert für Auditorenschulung IT-Sicherheitskatalog

ISMS in Krankenhäusern

ISMS in Krankenhäusern - Kritische Infrastruktur? Was ist eine kritische Infrastruktur? Das Bundesinnenministerium beschreibt in seinem Strategiepapier "Nationale Strategie zum Schutz kritischer Infrastrukturen (KRITIS-Strategie)" die kritischen Infrastrukturen in Deutschland. Kritische Infrastrukturen (KRITIS) sind dabei solche Einrichtungen, die wesentlich zur Aufrechterhaltung wichtiger gesellschaftlicher Funktionen beitragen. Dabei unterscheiden sich die KRITIS in zwei wesentliche Gruppen: technische Basisinfrastrukturen und sozioökonomische Dienstleistungsinfrastrukturen. Zu den technischen Basisinfrastrukturen zählen Energie- und Trinkwasserversorgung, Informations- und Kommunikationsnetzwerke sowie Transport- und Verkehrswege. Sozioökonomische Dienstleistungsinfrastrukturen fassen öffentliche, politische und juristische Einrichtungen des Staates, das Gesundheitswesen, einschließlich [...]

Von |2017-10-12T22:15:09+02:00Oktober 13th, 2017|Kategorien: Informationssicherheit, Risikomanagement|1 Kommentar

QM-System nach ISO 13485

Qualität für Medizinprodukte managen Bei Medizinprodukten wirkt sich die Qualität direkt auf die Wirksamkeit des Produkts und die Sicherheit von Patienten, Anwendern und eventuell weiteren Personen aus. Deshalb verlangen zahlreiche nationale Vorschriften von Herstellern und Inverkehrbringern den Nachweis eines Qualitätsmanagementsystems. Medizinprodukte, die von Unternehmen hergestellt oder angeboten werden, die nicht über ein zertifiziertes Qualitätsmanagementsystem verfügen, bekommen oftmals keine Marktzulassung oder nur mit erheblichem Mehraufwand. Die Zertifizierung des Qualitätsmanagementsystems nach der ISO 13485 schafft Akzeptanz. Unternehmen, die bereits über ein Zertifikat nach ISO 13485 verfügen, müssen ihre [...]

Von |2017-08-22T13:06:39+02:00September 26th, 2017|Kategorien: Qualitätsmanagement, Risikomanagement|Kommentare deaktiviert für QM-System nach ISO 13485

Verbessern Algorithmen die Prozessqualität?

Reibungslose Prozesse durch Algorithmen? Was ist heute State of the Art? Steigerung der Prozessqualität durch automatisierte Datenanalyse Technische Produktions- und Entwicklungsabläufe stehen immer öfter unter der kontinuierlichen Kontrolle von Überwachungssensoren. Durch die automatisierten Aufzeichnungen werden nützliche Datenmassen erzeugt, die für Auswertungen, Analysen und Prognosen verwendet werden können. Qualitätsmanagern eröffnet sich dadurch ein deutlich weiteres und komplexeres Spielfeld. Aufgrund der technischen Fortschritte werden die Zeitabschnitte, auf die sich diese Daten beziehen, immer kleinteiliger, während die Datenansammlungen stetig weiter wachsen. Es fragt sich daher in zunehmendem Maße, wie [...]

Von |2017-08-01T21:15:41+02:00August 17th, 2017|Kategorien: Allgemein, Qualitätsmanagement|Kommentare deaktiviert für Verbessern Algorithmen die Prozessqualität?
Nach oben